

















 Anmelden
Deloitte zählt Compliance-Risikobewertungen zu den fünf zentralen Säulen leistungsfähiger Compliance-Programme. Das Grundprinzip ist einfach: Risiken lassen sich nur wirksam steuern, wenn sie bekannt sind.
Die regulatorischen Anforderungen an Unternehmen sind vielfältig. Aufsichtsbehörden setzen sich für faire und integre Märkte in der gesamten Europäischen Union ein und gehen zunehmend gegen Verstöße vor. Der konsolidierte ESMA-Bericht über Sanktionen und Maßnahmen in den Mitgliedstaaten für 2024 zeigt, dass die Zahl der Verstöße zwischen 2023 und 2024 weitgehend stabil blieb. Der Gesamtwert der verhängten Sanktionen stieg im selben Zeitraum jedoch auf mehr als 100 Millionen EUR.
Um regulatorische Verstöße möglichst früh zu erkennen und zu vermeiden, braucht es einen strukturierten Prozess: Risiken müssen identifiziert, bewertet und priorisiert werden. Dieser Artikel stellt acht Methoden vor, mit denen Unternehmen ihre Compliance-Risiken systematisch bewerten und geeignete Maßnahmen ableiten können.
Zentrale Erkenntnisse
- Eine wirksame Compliance beginnt mit einer strukturierten Risikobewertung. Sie hilft dabei, Risiken zu identifizieren, zu bewerten und zu priorisieren und Kontrollen dort einzusetzen, wo sie den größten Nutzen bringen.
- Der ESMA-Sanktionsbericht 2024 weist für Compliance-Verstöße in der EU Geldbußen von mehr als 100 Mio. EUR aus. Das unterstreicht die Bedeutung eines belastbaren Compliance-Risikomanagements.
- Beobachten Sie regulatorische Entwicklungen kontinuierlich, um frühzeitig zu erkennen, wann sich Anforderungen ändern und welche Auswirkungen dies auf Ihre Risikomanagementstrategie hat.
- Kombinieren Sie qualitative und quantitative Methoden: Gespräche mit relevanten Stakeholdern liefern den Kontext, während Risikoindikatoren, Vorfälle und Prüfungsdaten eine fundierte und vergleichbare Bewertung ermöglichen.
- Kontrollselbstbewertungen und Risikobewertungsmodelle helfen Fachabteilungen dabei, Verantwortung für ihre Risiken zu übernehmen und konkrete Maßnahmen zu priorisieren.
- Automatisierung, KI und der Vergleich mit anderen Unternehmen können die Risikoerkennung beschleunigen, blinde Flecken reduzieren und den eigenen Reifegrad besser einordnen. Voraussetzung sind jedoch klare Zuständigkeiten und eine angemessene menschliche Kontrolle.
Welche Methoden zur Compliance-Risikobewertung sind am wirksamsten?
1. Qualitative Risikobewertung
Bei einer qualitativen Risikobewertung werden die Einschätzungen und Erfahrungen interner und externer Stakeholder einbezogen. So lassen sich Compliance-Risiken identifizieren und besser verstehen.
Geeignete Methoden sind beispielsweise:
- Gruppendiskussionen mit Mitarbeitern aus verschiedenen Abteilungen, um Risiken aus dem Arbeitsalltag sichtbar zu machen.
- Einzelgespräche mit Teamleitern sowie Mitarbeitern aus Compliance, Recht und IT, um neu entstehende Risiken und Kontrolllücken gezielt zu untersuchen.
- Prozess-Walkthroughs um beispielsweise nachzuvollziehen, wie Ihr Unternehmen mit neu entstehenden Insiderinformationen umgeht und an welchen Stellen Risiken auftreten können. Dabei lassen sich auch bestehende Kontrollen und Entscheidungswege überprüfen.
- Anonyme Umfragen zu Unternehmenskultur, Verhaltensrisiken und der Bereitschaft von Mitarbeitern, Bedenken zu äußern. Sie können insbesondere dort wertvolle Erkenntnisse liefern, wo Mitarbeiter ihre Einschätzungen nur dann offen teilen, wenn sie keine negativen Konsequenzen befürchten müssen.
2. Quantitative Risikobewertung
Bei einer quantitativen Risikobewertung werden vorhandene Daten ausgewertet, um die Wirksamkeit bestehender Compliance-Kontrollen zu beurteilen und besonders relevante Risiken zu identifizieren.
Dazu können unter anderem folgende Daten herangezogen werden:
- Vorfälle, die zu Verlusten geführt haben oder hätten führen können, darunter verhängte Geldbußen, Verstöße gegen gesetzliche Vorgaben und Beinahe-Vorfälle
- Ergebnisse von Überwachungsmaßnahmen, beispielsweise Warnmeldungen zu Interessenkonflikten von Mitarbeitern oder abgelehnte Vorabgenehmigungen für persönliche Handelsgeschäfte
- HR-Kennzahlen, etwa die Zahl der Mitarbeiter, die ihre Pflichtschulungen absolviert haben, oder das Volumen eingegangener Hinweisgebermeldungen
- Datenschutzverletzungen sowie die Zeit, die für deren Erkennung, Meldung und Behebung benötigt wird
3.Hybride (semi-quantitative) Methode
Dieser Ansatz kombiniert die Einschätzungen Ihrer Stakeholder mit messbaren Daten. So entsteht ein ausgewogeneres Bild der Compliance-Risiken in Ihrem Unternehmen.
Greifen Sie zunächst die in Gesprächen identifizierten Risiken auf. Bewerten Sie anschließend deren Eintrittswahrscheinlichkeit und mögliche Auswirkungen anhand von Risikoindikatoren (KRI) und Vorfallberichten. Berücksichtigen Sie dabei auch Ihre Risikobereitschaft und die Wirksamkeit bestehender Kontrollen.
Auf dieser Grundlage lassen sich Risikokarten erstellen, die sichtbar machen, welche Risiken besonders relevant sind und wo Handlungsbedarf besteht.
4. Szenarioanalyse und Stresstests
Eine belastbare Compliance-Risikobewertung sollte auch berücksichtigen, wie Ihr Unternehmen auf kritische Ereignisse reagieren würde und wie gut die bestehenden Kontrollen solchen Situationen standhalten.
| Verfahren | Erklärung |
|---|---|
| Stresstest | Stellt die Frage: „Was passiert, wenn dieses Extremereignis eintritt?“ Dabei wird eine einzelne Variable betrachtet, um zu prüfen, ob das Unternehmen kurzfristig darauf reagieren kann. |
| Szenarioanalyse | Betrachtet mehrere mögliche Entwicklungen, beispielsweise Gesetzesänderungen oder veränderte wirtschaftliche Rahmenbedingungen, und prüft, wie belastbar der bestehende Ansatz langfristig ist. |
Beispiele für die Anwendung:
- Stresstest: Simulieren Sie, wie Ihr Unternehmen reagieren würde, wenn Informationen darüber, dass eines Ihrer Schlüsselprodukte vom Markt genommen wird, vor der öffentlichen Bekanntgabe nach außen gelangen. So können Sie unter anderem Erkennungs- und Eskalationsprozesse, die Belastbarkeit Ihrer Insiderlisten, die Kontrollen für persönliche Handelsgeschäfte und die ordnungsgemäße Dokumentation nach der MMVO überprüfen.
- Szenarioanalyse: Spielen Sie eine geopolitische Störung in wichtigen Beschaffungsregionen durch. Dies kann Notfallplanungen erforderlich machen, die zunächst vertraulich behandelt werden müssen. Prüfen Sie dabei in jeder Phase, ob die betreffenden Gespräche bereits Insiderinformationen darstellen. So können Sie auch Ihre Prozesse für Insiderlisten sowie die Vorkehrungen für Lieferanten und Berater mit Zugang zu Insiderinformationen überprüfen.
5. Kontrollselbstbewertung (CSA)
Die Kontrollselbstbewertung (Control Self-Assessment, CSA) ist ein gemeinschaftlicher Ansatz, um die Wirksamkeit interner Kontrollen zu beurteilen und besonders relevante Compliance-Risiken zu identifizieren.
Dabei übernimmt jede Abteilung Verantwortung für die Bewertung ihrer eigenen Kontrollen. Auf dieser Grundlage kann das Unternehmen gezielt Maßnahmen entwickeln, um Schwachstellen zu beheben oder bestehende Kontrollen zu verbessern.
Als proaktive Methode der Compliance-Risikobewertung kann CSA dazu beitragen, potenziell kostspielige oder schädliche Folgen zu vermeiden. Gleichzeitig stärkt der Ansatz die Verantwortung der Mitarbeiter für Compliance und kann zu einer nachhaltigeren Compliance-Kultur beitragen.
6.Risikobewertungsmodelle
Nachdem Sie die für Ihr Unternehmen relevanten Risiken identifiziert haben, müssen Sie einschätzen, wie wahrscheinlich ihr Eintritt ist, welche Auswirkungen sie haben könnten und welche Risiken zuerst adressiert werden sollten.
Eine Möglichkeit ist eine Compliance-Risikomatrix, die sowohl die möglichen Auswirkungen als auch die Eintrittswahrscheinlichkeit eines Risikos berücksichtigt. Bewerten Sie für jedes Risiko, ob sein Eintritt wahrscheinlich, möglich oder unwahrscheinlich ist und ob die möglichen Auswirkungen akzeptabel, tolerierbar, inakzeptabel oder untragbar wären.
Die Ergebnisse lassen sich anschließend in einer Risikomatrix darstellen und zur Priorisierung der Maßnahmen nutzen.
7. Automatisierte Bewertung
Automatisierung und künstliche Intelligenz (KI) können dabei helfen, Compliance-Risiken schneller zu erkennen. Technologien wie regelbasierte Prüfungen, maschinelles Lernen und natürliche Sprachverarbeitung ermöglichen es, Transaktionen und Kommunikation automatisiert zu analysieren.
So lassen sich Muster erkennen, die bei manuellen Prüfungen möglicherweise übersehen werden, und potenzielle Verstöße frühzeitig identifizieren.
Automatisierte Verfahren können die Risikobewertung deutlich unterstützen. Sie setzen jedoch eine gute Datenqualität und menschliche Kontrolle voraus, insbesondere um Fehlalarme zu prüfen. Für den Einsatz von KI sollten daher klare Zuständigkeiten und Governance-Regeln definiert sein. Ebenso wichtig ist die Frage, wie die gewonnenen Erkenntnisse zur Verbesserung bestehender Prozesse genutzt werden.
8. Benchmarking mit vergleichbaren Unternehmen
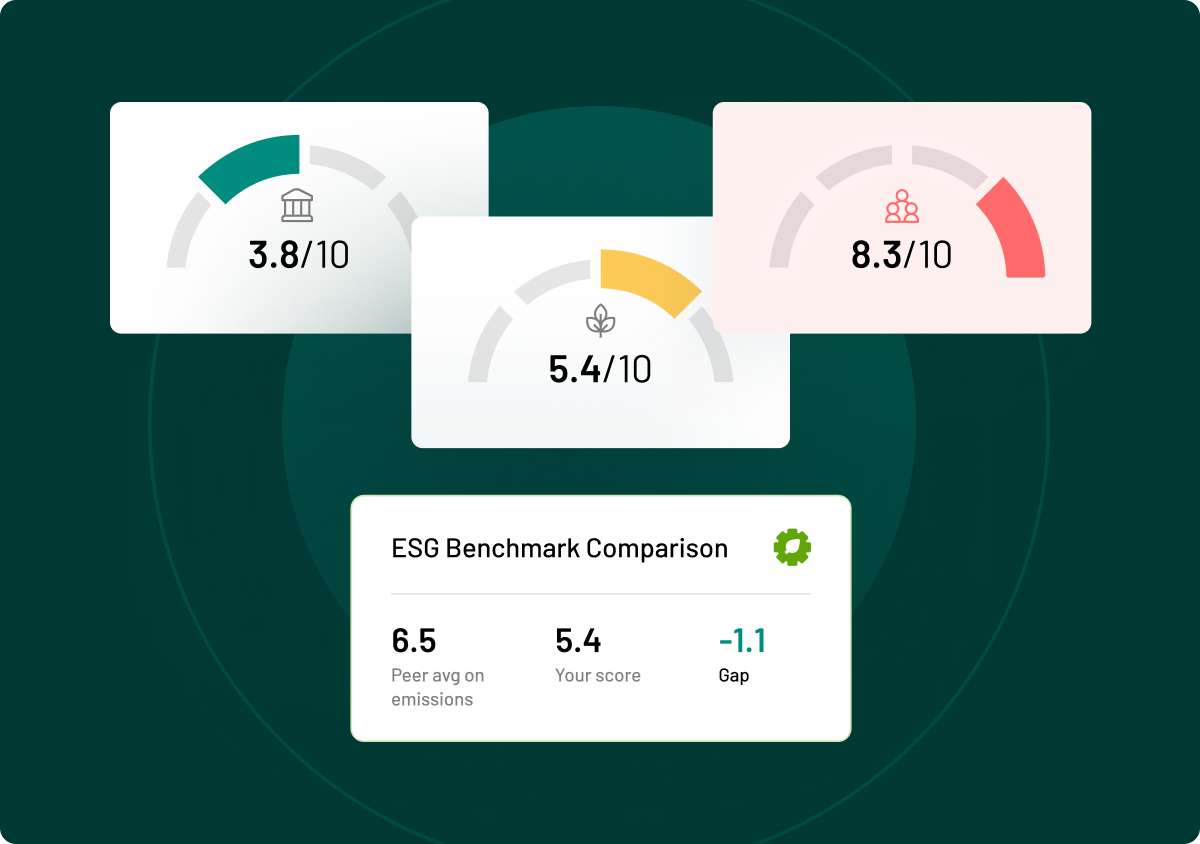
Vergleichen Sie Ihren Ansatz für das Compliance-Risikomanagement mit Branchenstandards und vergleichbaren Unternehmen. So können Sie Lücken erkennen, realistische Ziele setzen und den Reifegrad Ihrer eigenen Prozesse besser einordnen.
Auch Fallstudien zu Compliance-Verstößen können dabei helfen, die Stärken und Schwächen Ihres Risikomanagements zu bewerten.
Wenn Sie erkennen, wo Ihr Unternehmen besonders exponiert ist, können Sie gezielte Maßnahmen definieren – mit klaren Fristen und Verantwortlichkeiten. Führen Sie ein solches Benchmarking regelmäßig sowie nach wesentlichen regulatorischen Änderungen durch, um Ihre Prozesse an der aktuellen Branchenpraxis auszurichten.
Regulatorische Anforderungen souverän steuernJe komplexer die regulatorischen Anforderungen werden, desto wichtiger ist es, Compliance-Risiken systematisch zu bewerten und mögliche Lücken frühzeitig zu erkennen. Das Portfolio sicherer regulatorischer Compliance-Lösungen von Euronext Corporate Solutions unterstützt Unternehmen dabei, Risiken zu reduzieren und manuelle Prozesse zu digitalisieren. Vereinbaren Sie eine Demo. |
So führen Sie eine Compliance-Risikobewertung durch
Befolgen Sie diese Schritte für einen strukturierten Prozess zur Compliance-Risikobewertung:
- Relevante Risiken identifizieren
- Risiken nach möglichen Auswirkungen bewerten
- Die schwerwiegendsten Risiken mithilfe einer Risikomatrix priorisieren
- Regulatorische Entwicklungen kontinuierlich beobachten
- Geeignete Kontrollen implementieren
- Die Wirksamkeit der Kontrollen durch Tests überprüfen
- Risiken neu bewerten, wenn sich regulatorische Anforderungen oder die Rahmenbedingungen Ihres Unternehmens verändern
Herausforderungen bei der Compliance-Risikobewertung
Datensilos und fragmentierte Systeme können zu blinden Flecken im Compliance-Risikomanagement führen. Ohne zentrale Prozesse steigt zudem das Risiko von Versionsfehlern, die die Nachvollziehbarkeit und Integrität des Prüfpfads beeinträchtigen können.- Uneinheitliche Risikobewertungen erschweren die Priorisierung. Wenn Risiken zwischen Abteilungen nicht nach vergleichbaren Kriterien bewertet werden, können relevante Risiken unentdeckt bleiben.
- Änderungen regulatorischer Anforderungen, wie die Anpassungen der MMVO durch den EU Listing Act, können bestehende Pflichten verändern und damit auch die Risikolandschaft Ihres Unternehmens beeinflussen
- Begrenzte Ressourcen können dazu führen, dass einzelne Risiken nicht ausreichend adressiert werden und Kontrollen Lücken aufweisen.
FAQ
1. Was sind die Grundprinzipien eines wirksamen Compliance-Risikomanagements?
- Verhältnismäßigkeit, damit die Maßnahmen zu den konkreten Risiken und Anforderungen Ihres Unternehmens passen
- Verantwortung, damit Compliance-Risiken auf allen relevanten Ebenen des Unternehmens berücksichtigt und gesteuert werden
- Transparenz, damit relevante Stakeholder nachvollziehen können, wie Risiken bewertet und gesteuert werden
- Kontinuierliche Verbesserung, indem Kontrollen regelmäßig überwacht, überprüft und weiterentwickelt werden
2. Wie wirkt sich Compliance-Risiko auf den Ruf eines Unternehmens aus?
Compliance-Verstöße können Sanktionen und negative Berichterstattung nach sich ziehen. Dies kann das Vertrauen von Investoren und Kunden beeinträchtigen, die Kapitalkosten erhöhen und den Markenwert schädigen.
Die ESMA-Sanktionsberichte zeigen, dass Verstöße unter der MMVO und MiFID II weiterhin verfolgt und sanktioniert werden. Auch die OECD-Leitlinien stellen einen Zusammenhang zwischen guter Governance, Transparenz und langfristigem Vertrauen her. Das unterstreicht die Bedeutung belastbarer Prozesse zur Bewertung und Steuerung von Compliance-Risiken.
3. Wie oft sollten Unternehmen eine Compliance-Risikobewertung durchführen?
Führen Sie Compliance-Risikobewertungen regelmäßig und nach einem festen Zyklus durch. Eine erneute Bewertung ist außerdem immer dann sinnvoll, wenn sich wesentliche Rahmenbedingungen ändern – beispielsweise durch neue regulatorische Anforderungen, Produkte oder Märkte.
FazitDiese Methoden helfen Ihnen, Compliance-Risiken systematisch zu identifizieren, zu bewerten und zu priorisieren. So können Sie relevante Risiken frühzeitig erkennen, mit den zuständigen Teams adressieren und gezielte Maßnahmen zur Risikominimierung ableiten. Euronext Corporate Solutions bietet ein umfassendes Portfolio regulatorischer Compliance-Lösungen, mit denen Unternehmen Compliance-Prozesse digitalisieren, Risiken reduzieren und ihre regulatorischen Anforderungen effizienter steuern können. Vereinbaren Sie eine Demo. |
References and further reading
Related Articles
See all posts