

















 Logga in
När Finansinspektionen tog fram FFFS 2014:1 om styrning i kreditinstitut valde FI medvetet att inte bestämma vad företagens styrdokument ska heta. I beslutspromemorian från den 17 februari 2014 konstaterar FI att uppfattningarna går isär, och att många företag redan har byggt egna system med styrdokument på olika nivåer.
Lösningen blev samlingsbegreppet interna regler. Och det är en bra utgångspunkt för den som ska bygga upp eller se över sina styrdokument: vad dokumentet heter säger mindre än vem som har beslutat det och vad det styr.
1. Vad är ett styrdokument?
Ett styrdokument är ett beslutat, skriftligt dokument som styr hur en organisation arbetar. FFFS 2014:1 definierar interna regler som policy- och styrdokument, riktlinjer, instruktioner eller andra skriftliga dokument som ett företag styr sin verksamhet med (1 kap. 3 § 6). Metodstödet för systematiskt informationssäkerhetsarbete beskriver styrdokument på samma sätt, som beslutade dokument som reglerar organisationens arbete med informationssäkerhet.
2. Vad är skillnaden mellan policy, riktlinje och instruktion?
Skillnaden ligger i nivå och räckvidd. En policy visar ledningens viljeinriktning, riktlinjer gäller hela organisationen och instruktioner gäller en viss verksamhet eller situation. Så här beskriver metodstödet för informationssäkerhet de tre nivåerna:
- Policy: en informationssäkerhetspolicy beslutas av ledningen, alltså VD, generaldirektör eller styrelse, och visar ledningens viljeinriktning.
- Riktlinjer: regler och rekommendationer för hela organisationen, med både ska- och bör-krav.
- Instruktioner: regler och rekommendationer för en viss verksamhet, teknisk plattform eller situation.
Metodstödet handlar om informationssäkerhet, men FI tänker likadant. I beslutspromemorian om FFFS 2014:1 skriver FI att ett företag ska kunna ha styrdokument på olika nivåer, där de dokument som styrelsen har fastställt anger de mest grundläggande principerna och sätter ramarna för resten.
3. Vem beslutar om vilket styrdokument?
Det avgörs av lag och föreskrifter, inte av vad dokumentet heter. I ett publikt aktiebolag ska styrelsen varje år fastställa en skriftlig arbetsordning och i skriftliga instruktioner ange hur arbetet fördelas mellan styrelsen och VD (8 kap. 46 a och 46 b §§ aktiebolagslagen). VD ska sköta den löpande förvaltningen enligt styrelsens riktlinjer och anvisningar (8 kap. 29 §).
I kreditinstitut pekar FFFS 2014:1 ut vilka interna regler styrelsen ska besluta om, bland annat reglerna för styrning och kontroll, riskhantering och regelefterlevnad. Enligt FI kan styrelsen inte delegera de besluten. Lagen om bank- och finansieringsrörelse kräver dessutom att styrelsen ser till att det finns skriftliga interna riktlinjer och instruktioner, och att de utvärderas och ses över minst vartannat år (6 kap. 5 §).
4. Var passar rutinen in?
Ingen av källorna som den här artikeln bygger på definierar vad en rutin är. FFFS 2014:1 har ingen definition av rutin, men använder ordet bredvid interna regler: i kravet på interna regler och rutiner för redovisning och riskrapportering (2 kap. 8 §), och i kravet på att all personal ska veta vilka rutiner de ska följa (2 kap. 1 §). Var gränsen går mellan riktlinje, instruktion och rutin får varje organisation alltså bestämma själv, och skriva in i sin egen dokumentstruktur.
5. Ska varje styrdokument vara ett eget dokument?
Inte nödvändigtvis. EBA:s riktlinjer om intern styrning tillåter separata dokument, men säger att instituten bör överväga att samla dem eller hänvisa till dem i ett gemensamt dokument om styrformerna (punkt 91 i den svenska versionen). Det kan till exempel gälla uppförandekoden och policyn för intressekonflikter, som båda finns med bland det riktlinjernas bilaga I räknar upp.
Försäkringsrörelselagen använder i stället just ordet styrdokument. Ett försäkringsföretag ska ha styrdokument för riskhantering, internkontroll, internrevision, uppdragsavtal, rapportering till Finansinspektionen och, om företaget använder en intern modell, ändringar av modellen. Styrdokumenten ska fastställas av styrelsen och ses över minst en gång om året (10 kap. 2 § försäkringsrörelselagen). Kreditinstitut har alltså interna regler som ska ses över minst vartannat år, och försäkringsföretag styrdokument som ska ses över varje år.
6. Vanliga frågor
6.1 Heter det policyer eller policys?
Enligt Isof heter det policyer i plural och policyerna i bestämd form. Policys är vanligt, men svårt att böja i bestämd form. Vill man undvika problemet kan man skriva policydokument, eller använda ord som riktlinjer eller principer.
6.2 Hur länge ska en informationssäkerhetspolicy gälla?
Metodstödet för informationssäkerhet beskriver informationssäkerhetspolicyn som ett strategiskt dokument som håller i ungefär 3–5 år och inte bör behöva uppdateras varje år. Arbetar ni i ett kreditinstitut gäller dock Dora för IKT-riskerna: sedan den 17 januari 2025 omfattas hanteringen av IKT-risker enligt kapitel II i Dora-förordningen inte längre av 2 och 3 kap. FFFS 2014:1 (1 kap. 1 a §).
6.3 Måste personalen informeras om nya styrdokument?
EBA:s riktlinjer säger att instituten bör informera all personal om sina policyer, mekanismer och förfaranden för internkontroll, och göra det igen varje gång något väsentligt har ändrats (punkt 149 i den svenska versionen).
7. Slutsats
Oavsett vad dokumenten heter behöver ni kunna visa vem som beslutade dem, vilken version som gäller och när de senast utvärderades. EBA:s riktlinjer säger till exempel att policyn för intern styrning bör ha datum för när den togs fram, ändrades, utvärderades och godkändes (bilaga I, punkt 10). Läs mer om hur policyhantering fungerar steg för steg.
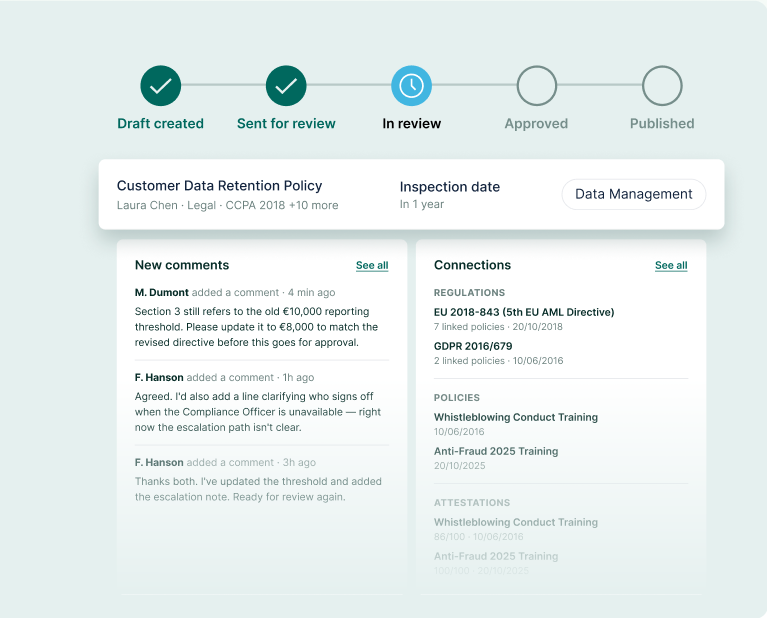
PolicyLog samlar alla era policyer på ett säkert ställe och visar om varje policy är ett utkast, under granskning eller klar. Ni kan publicera policyer internt eller offentligt, och med flerspråkiga policyer arbetar team i olika länder alltid utifrån rätt version. Se hur PolicyLog fungerar.
8. Källor och vidare läsning
Related Articles
See all postsVad gör compliance i en bank? Kraven efter 1 juli 2026
15-10-26
Arbetsordning och VD-instruktion: vad kräver lagen?
15-10-26
Svensk kod för bolagsstyrning: vilka styrdokument krävs?
15-10-26
FFFS 2014:1 efter 1 juli 2026: det här har ändrats
15-10-26
Vad är en spökpolicy? Styrdokument som gäller men ingen äger
15-10-26