

















 Logga in
En spökpolicy är ett styrdokument som formellt fortfarande gäller, men som ingen längre äger, läser eller uppdaterar. Den ligger kvar i en mapp eller på intranätet, och ingen har beslutat att den ska bort. Därför gäller den.
Vad är en spökpolicy?
En spökpolicy, på engelska ghost policy, är en policy, riktlinje eller annat styrande dokument som uppfyller tre villkor:
- Den gäller formellt. Den har beslutats och har aldrig upphävts.
- Ingen äger den. Det finns ingen som ansvarar för att den är aktuell.
- Den lever inte i verksamheten. Den läses inte, följs inte och uppdateras inte.
Namnet säger det mesta. Policyn är död i praktiken, men den går igen. Den dyker upp när någon frågar vilka regler ni har, och då är den lika giltig som era aktuella policydokument.
Spökpolicy är inget juridiskt begrepp. Det är Euronext Corporate Solutions namn på problemet. Regelverken talar i stället om interna regler eller styrdokument. Läs mer om vad policyhantering är och vilka steg den omfattar.
Varför är spökpolicyer en risk?
För att verksamheten granskas mot de egna reglerna. I FFFS 2014:1 definieras interna regler som policy- och styrdokument, riktlinjer, instruktioner eller andra skriftliga dokument genom vilka ett företag styr sin verksamhet (1 kap. 3 § 6). Har ni beslutat en regel, är det den som gäller, oavsett om någon har läst den på flera år.
Kraven på att hålla reglerna aktuella är tydliga. Styrelsen och den verkställande direktören i ett kreditinstitut ska regelbundet, minst vartannat år, utvärdera de interna regler som var och en har beslutat om (3 kap. 3 § i lydelse enligt FFFS 2026:15).
Ett försäkringsföretag ska se över sina styrdokument minst en gång per år (10 kap. 2 § försäkringsrörelselagen). I ett publikt aktiebolag ska styrelsen årligen fastställa en skriftlig arbetsordning för sitt arbete (8 kap. 46 a § aktiebolagslagen). Och enligt EBA:s riktlinjer om intern styrning bör policyn för intern styrning ange datum för utarbetande, senaste ändring, senaste utvärdering och godkännande (bilaga I, punkt 10).
En spökpolicy klarar ingen av de kontrollerna. Ingen kan säga när den senast sågs över, eftersom ingen har gjort det.
Vilka typer av spökpolicyer finns det?
Spökpolicyer ser olika ut. Här är fem typer.
Den bortglömda
Policyn som ägdes av någon som har slutat eller bytt roll. Ingen har tagit över ansvaret, så ingen ser till att den är aktuell. Den finns kvar, men ingen vet vem man ska fråga om den.
Den fastfrusna
Policyn som beslutades en gång och sedan aldrig rördes igen. Den beskriver organisationen som den såg ut då, med avdelningar, system och arbetssätt som inte längre finns.
Tvillingarna
Två versioner av samma policy som båda verkar gälla. En ligger på intranätet, en i en gemensam mapp, och de säger inte riktigt samma sak. Ingen vet vilken som är den beslutade.
Den osynliga
Policyn som gäller, men som medarbetarna inte känner till eller inte hittar. Ett kreditinstitut ska se till att all personal är informerad om vilka rutiner de ska följa för att kunna fullgöra sina skyldigheter (2 kap. 1 § FFFS 2014:1). En regel som ingen hittar uppfyller inte det.
Den döda hänvisningen
Policyn som hänvisar till en regel, en paragraf eller en funktion som har ändrats eller inte längre finns. Ett aktuellt exempel: fram till den 30 juni 2026 skulle funktionen för regelefterlevnad i ett kreditinstitut vara direkt underställd den verkställande direktören (8 kap. 2 § FFFS 2014:1). Paragrafen upphävdes genom FFFS 2026:15. En policy som fortfarande beskriver den rapporteringslinjen är en död hänvisning.
Hur uppstår spökpolicyer?
De uppstår när något förändras men styrdokumenten inte gör det. Typiska situationer är att:
- ägaren slutar eller byter roll, utan att ansvaret förs vidare,
- organisationen ändras, men styrdokumenten gör det inte,
- policyer sparas på flera ställen, så att ingen version är den självklara,
- regelverken ändras, och ingen kopplar ändringen till de policyer som berörs.
Den sista situationen är aktuell just nu. FFFS-ändringen den 1 juli 2026 är ett exempel. Ett annat är EU:s penningtvättsförordning (EU) 2024/1624, som tillämpas från den 10 juli 2027. Varje regeländring som inte kopplas till rätt policy kan skapa nya spöken.
Hur hittar ni era spökpolicyer?
Det första steget är att faktiskt leta. Gå igenom era styrdokument med de här frågorna:
- Har varje policy en namngiven ägare som fortfarande arbetar i organisationen?
- Vet ni när varje policy senast sågs över, och när nästa översyn ska göras?
- Finns det bara en version av varje policy, på ett ställe?
- Stämmer hänvisningarna till lagar, föreskrifter och funktioner med hur det ser ut i dag?
- Hittar medarbetarna policyn när de behöver den?
Varje nej är ett möjligt spöke. Börja gärna med de policyer som styrelsen har beslutat om. I ett kreditinstitut är det styrelsen själv som ska utvärdera dem (3 kap. 3 § FFFS 2014:1).
Spökpolicyer syns inte förrän någon letar efter dem. Det bästa är att det är ni som gör det, och inte tillsynsmyndigheten eller revisorerna.
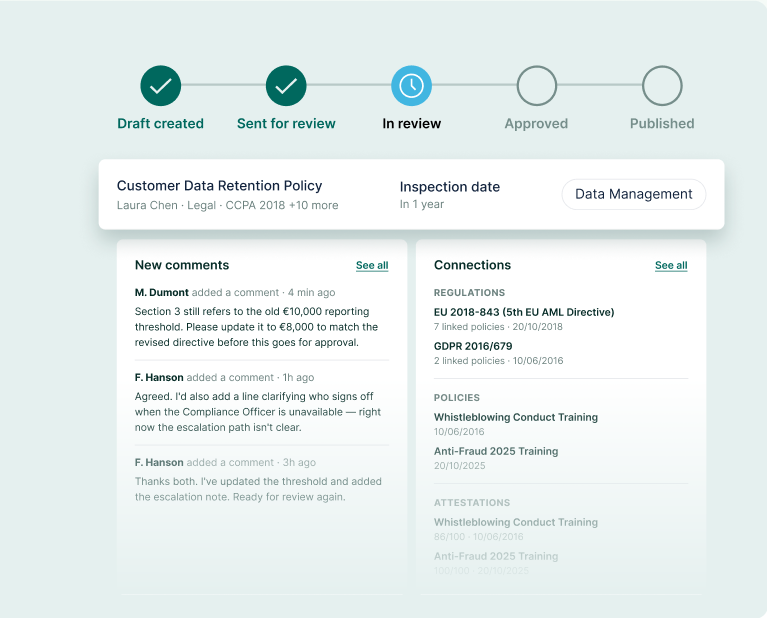
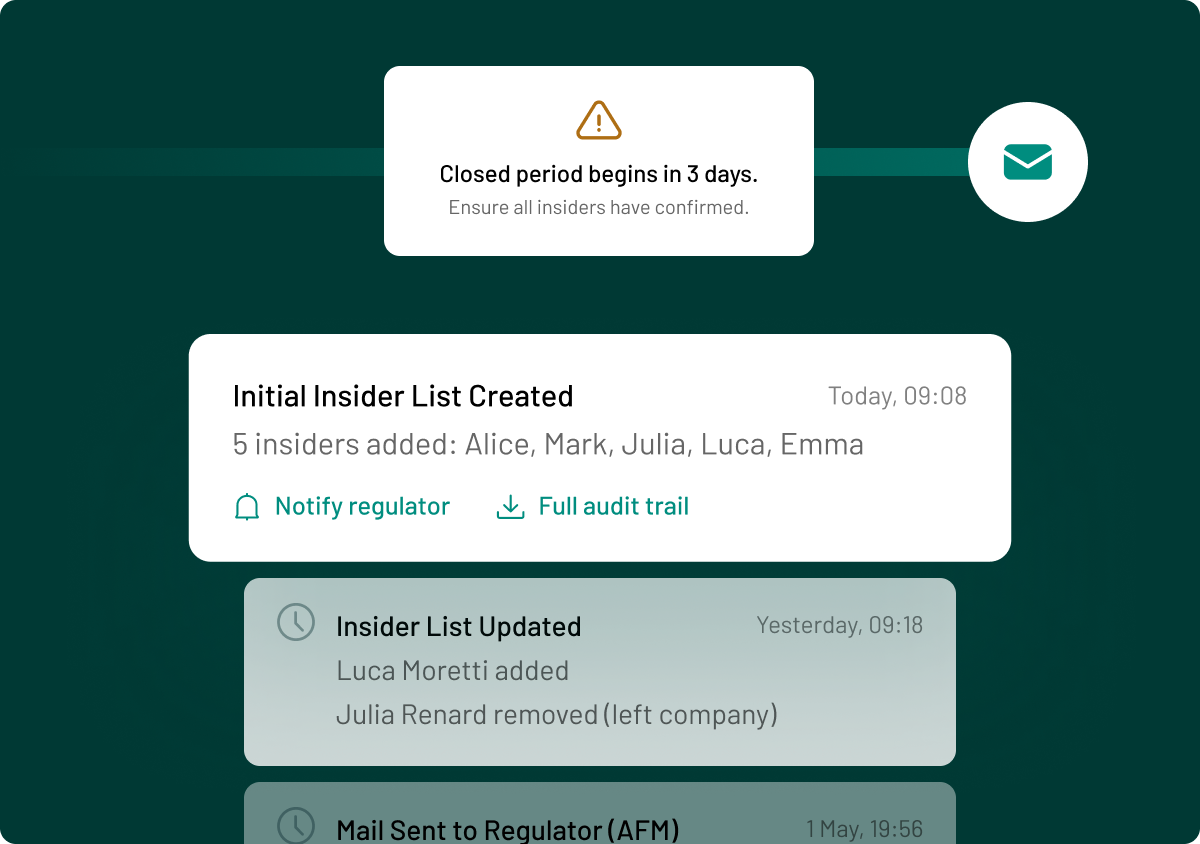
Med PolicyLog kopplar ni varje skyldighet till den policy och den ägare som ansvarar för den. Ni ser policyernas status i ett ögonkast, som utkast, under granskning eller klar, och automatiska påminnelser i godkännandeflödet gör att inget glöms bort. Alla ändringar, versioner och godkännanden sparas med namn och tidsstämpel, och regelförändringar bevakas löpande så att policyer som behöver uppdateras flaggas. Läs mer om PolicyLog från Euronext Corporate Solutions.
Vanliga frågor
Är spökpolicy ett juridiskt begrepp?
Nej. Spökpolicy är ett begrepp som Euronext Corporate Solutions använder för styrdokument som formellt gäller men som ingen längre äger, läser eller uppdaterar. Regelverken talar i stället om interna regler, styrdokument eller policyer.
Vad är skillnaden mellan en spökpolicy och en inaktuell policy?
En inaktuell policy kan vara medvetet upphävd eller arkiverad, och då gäller den inte längre. En spökpolicy har aldrig upphävts. Den är inaktuell i praktiken, men gäller fortfarande formellt.
Hur ofta behöver policyer ses över?
Det beror på verksamhet och regelverk. Kreditinstitut ska utvärdera sina interna regler minst vartannat år och försäkringsföretag sina styrdokument minst en gång per år. Svensk kod för bolagsstyrning anger däremot inget intervall för översyn av policyer. Enligt EBA:s riktlinjer bör ett kreditinstituts ramverk för intern styrning ses över regelbundet, och mer djupgående vid väsentliga förändringar (punkt 28 i den svenska versionen).
Källor och vidare läsning
- FFFS 2014:1, Finansinspektionen
- FFFS 2026:15, Finansinspektionen
- Försäkringsrörelselag (2010:2043)
- Aktiebolagslag (2005:551)
- Svensk kod för bolagsstyrning, gällande från den 1 januari 2024
- EBA:s riktlinjer om intern styrning (EBA/GL/2021/05)
- Förordning (EU) 2024/1624 om förhindrande av penningtvätt och finansiering av terrorism
Related Articles
See all postsVad gör compliance i en bank? Kraven efter 1 juli 2026
15-10-26
Arbetsordning och VD-instruktion: vad kräver lagen?
15-10-26
Svensk kod för bolagsstyrning: vilka styrdokument krävs?
15-10-26
Vad är ett styrdokument? Policy, riktlinje och instruktion
15-10-26
FFFS 2014:1 efter 1 juli 2026: det här har ändrats
15-10-26