

















 Logga in
Policyhantering är arbetet med att ta fram, besluta, sprida, följa upp och se över en organisations policyer och andra styrdokument, och att upphäva dem som inte längre ska gälla. Begreppet har ingen definition i lag. Det beskriver hur en organisation tar hand om de interna regler som lagar och föreskrifter ställer krav på.
Kraven skiljer sig åt mellan branscher. Ett kreditinstitut ska utvärdera sina interna regler minst vartannat år, ett försäkringsföretag sina styrdokument minst en gång per år, och styrelsen i ett publikt aktiebolag ska varje år fastställa sin arbetsordning. Här går vi igenom vad policyhantering omfattar, vilka steg som ingår och vilka regler som styr dem.
Vad är policyhantering?
Policyhantering omfattar hela livscykeln för en organisations styrdokument, från första utkast till beslut, spridning, uppföljning, översyn och till slut upphävande. Definitionen är Euronext Corporate Solutions egen. Inget av de regelverk som den här artikeln bygger på definierar begreppet policyhantering.
Det regelverken däremot definierar är vad som ska hanteras. I FFFS 2014:1 är interna regler policy- och styrdokument, riktlinjer, instruktioner eller andra skriftliga dokument genom vilka ett företag styr sin verksamhet (1 kap. 3 § 6). Policyhantering gäller alltså inte bara dokument som heter policy.
Vad är en policy?
Enligt Metodstödet för systematiskt informationssäkerhetsarbete är policyn det styrdokument där ledningen uttrycker sin viljeinriktning. Metodstödet delar in styrdokumenten i tre nivåer: policyn beslutas av ledningen, riktlinjer gäller hela organisationen och instruktioner gäller en viss verksamhet, teknisk plattform eller situation. Läs mer om skillnaden mellan policy, riktlinje och instruktion.
Vilka steg ingår i policyhantering?
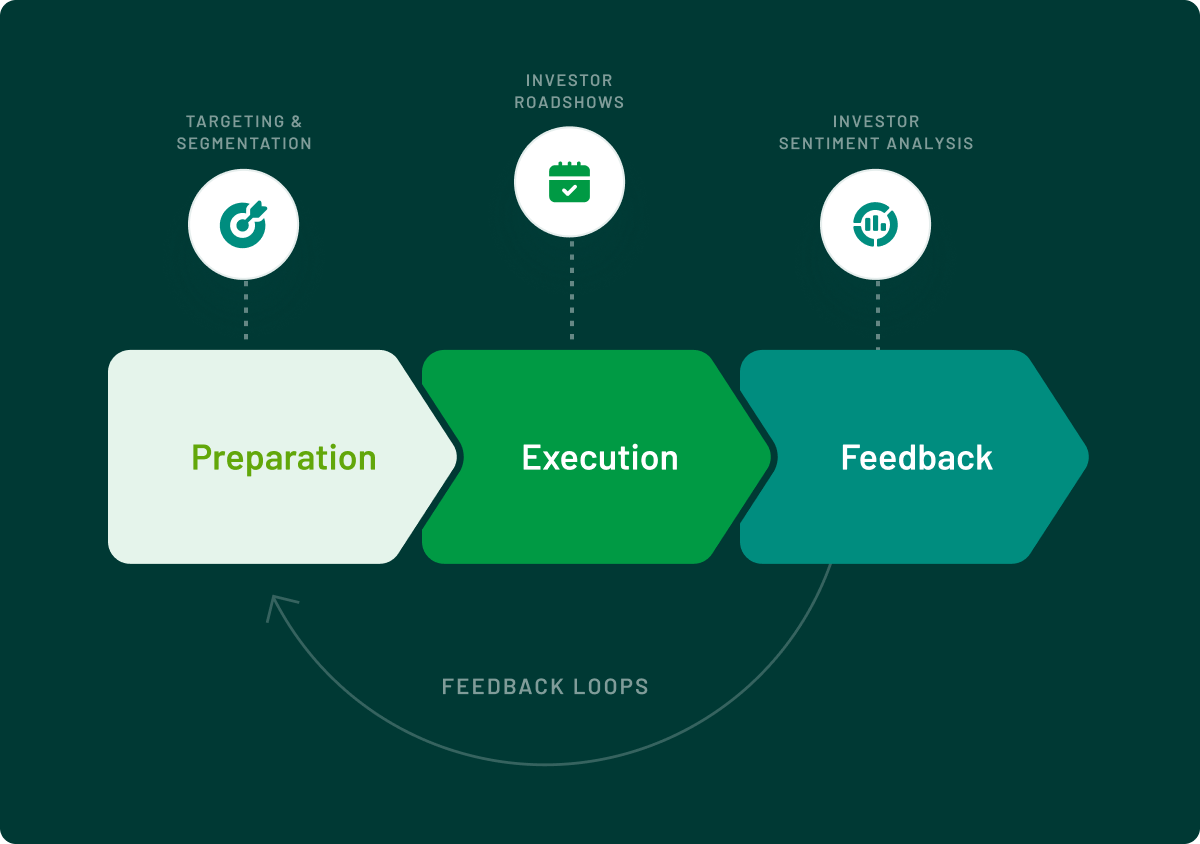
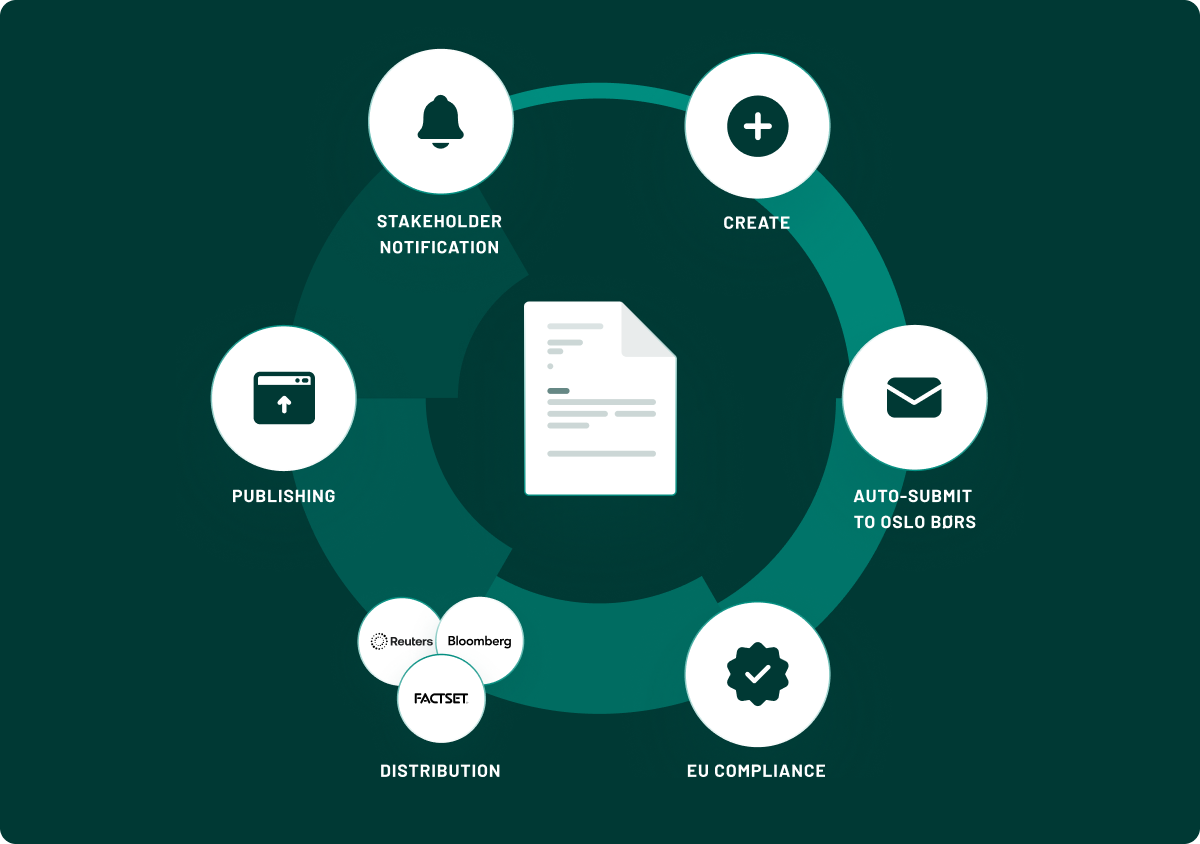
Euronext Corporate Solutions delar in policyhantering i sex steg. Regelverken ställer krav på flera av dem.
1. Ta fram
Redan när en policy tas fram kan det finnas krav på vem som ska vara med. I värdepappersföretag bör funktionen för regelefterlevnad vara involverad när relevanta policyer och förfaranden för investeringstjänster tas fram, enligt ESMA:s riktlinjer om funktionen för regelefterlevnad (punkt 40).
2. Besluta
Vem som beslutar avgörs av regelverken, inte av vad dokumentet heter. I ett kreditinstitut ska styrelsen bland annat besluta om de interna reglerna för riskhantering och regelefterlevnad (5 kap. 3 § och 8 kap. 1 § FFFS 2014:1). Ett försäkringsföretags styrdokument ska fastställas av styrelsen (10 kap. 2 § försäkringsrörelselagen). Läs mer om vad FFFS 2014:1 kräver sedan den 1 juli 2026.
3. Sprida
Ett kreditinstitut ska se till att all personal är informerad om vilka rutiner de ska följa för att kunna fullgöra sina skyldigheter (2 kap. 1 § FFFS 2014:1). Enligt EBA:s riktlinjer om intern styrning bör instituten informera all personal om sina policyer för internkontroll, och informera igen när de ändras väsentligt (punkt 149 i den svenska versionen).
4. Följa upp
I ett kreditinstitut ska funktionen för regelefterlevnad övervaka och kontrollera att både externa regler och relevanta interna regler följs (8 kap. 3 § FFFS 2014:1). I börsbolag ska styrelsen enligt Svensk kod för bolagsstyrning se till att det finns en tillfredsställande kontroll av att bolaget följer sina interna riktlinjer (regel 3.1).
5. Se över
Styrelsen och den verkställande direktören i ett kreditinstitut ska regelbundet, minst vartannat år, utvärdera de interna regler som var och en har beslutat om (3 kap. 3 § i lydelse enligt FFFS 2026:15). Ett försäkringsföretags styrdokument ska ses över minst en gång per år (10 kap. 2 § försäkringsrörelselagen). EBA:s riktlinjer anger dessutom att instituten bör ha en process för att regelbundet bedöma förändringar i lagar och förordningar som har betydelse för verksamheten (punkt 209).
6. Upphäva
En policy som inte längre ska gälla behöver upphävas. Görs det inte gäller den formellt kvar, även om ingen längre äger, läser eller uppdaterar den. Det är vad Euronext Corporate Solutions kallar en spökpolicy.
Vem ansvarar för policyhanteringen?
Aktiebolagslagen och lagen om bank- och finansieringsrörelse lägger skyldigheterna på styrelsen. Styrelsen i ett publikt aktiebolag ska årligen fastställa en skriftlig arbetsordning och i skriftliga instruktioner ange hur arbetet fördelas mellan styrelsen och den verkställande direktören (8 kap. 46 a och 46 b §§ aktiebolagslagen). Läs mer om vad aktiebolagslagen kräver av arbetsordning och VD-instruktion. I ett kreditinstitut ska styrelsen se till att det finns skriftliga interna riktlinjer och instruktioner (6 kap. 5 § lagen om bank- och finansieringsrörelse).
Alla interna regler beslutas inte av styrelsen. I ett kreditinstitut får till exempel de interna reglerna för redovisning och riskrapportering beslutas av styrelsen eller den verkställande direktören (2 kap. 8 § FFFS 2014:1). Funktionen för regelefterlevnad ska ge råd och stöd till personal, verkställande direktör och styrelse om både externa och interna regler (8 kap. 3 §). Läs mer om vad compliancefunktionen gör.
Vilka regler styr policyhantering i Sverige?
Kraven finns i flera olika regelverk. Så här ser de ut i tre vanliga fall:
- Kreditinstitut: styrelsens skriftliga interna riktlinjer och instruktioner ska utvärderas och ses över minst vartannat år (6 kap. 5 § lagen om bank- och finansieringsrörelse), och FFFS 2014:1 pekar ut vilka interna regler styrelsen ska besluta om.
- Försäkringsföretag: styrdokument för bland annat riskhantering, internkontroll, internrevision och uppdragsavtal ska fastställas av styrelsen och ses över minst en gång per år (10 kap. 2 § försäkringsrörelselagen).
- Börsbolag: styrelsen ska årligen fastställa arbetsordningen (8 kap. 46 a § aktiebolagslagen), Svensk kod för bolagsstyrning kräver kontroll av att interna riktlinjer följs, och Nasdaqs regelverk för emittenter kräver en informationspolicy (regel 2.15.3 b).
Vad gör ett system för policyhantering?
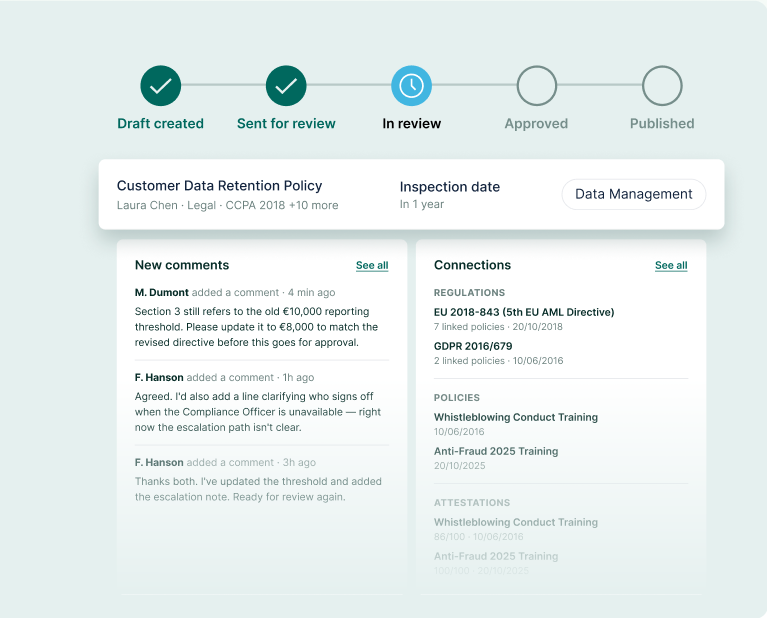
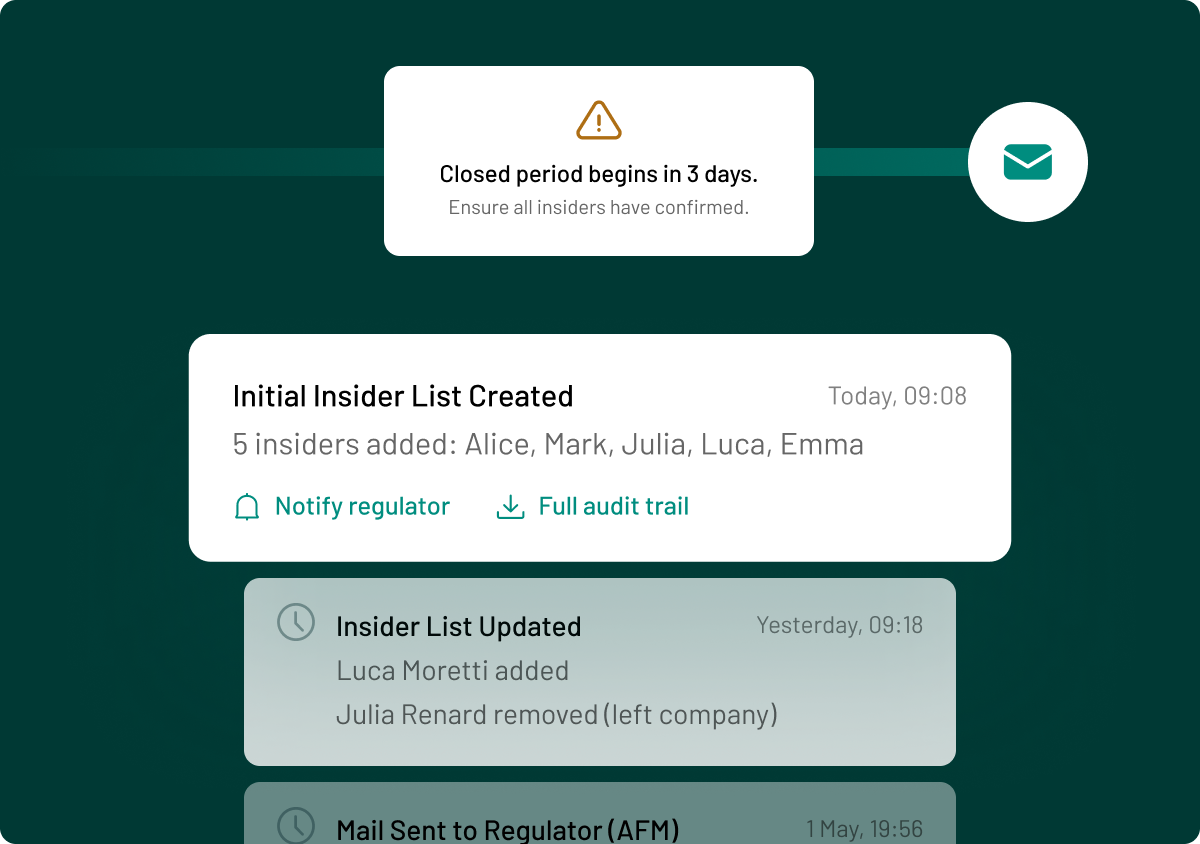
Ett system för policyhantering samlar organisationens policyer på ett ställe och stödjer stegen ovan. Med PolicyLog från Euronext Corporate Solutions kan ni:
- förvara varje policy på en och samma säkra plats, så att den senaste versionen alltid är lätt att hitta,
- följa varje policy från utkast till godkännande, med automatiska påminnelser,
- se om varje policy är ett utkast, under granskning eller klar,
- koppla varje policy till de regelverk den omfattar och varje skyldighet till den policy och den ägare som ansvarar för den,
- få policyer som behöver uppdateras flaggade när regelverken ändras,
- spara alla ändringar, versioner och godkännanden med namn och tidsstämpel.
Vanliga frågor
Heter det policyer eller policys?
Enligt Isof heter det policyer i plural och policyerna i bestämd form plural. Formen policys är vanlig, men svår att böja i bestämd form.
Ska en policy vara daterad?
För kreditinstitut anger EBA:s riktlinjer att policyn för intern styrning bör ange datum för när den togs fram, senast ändrades, senast utvärderades och godkändes av ledningsorganet (bilaga I, punkt 10).
Behöver en bank en skriftlig compliancepolicy?
EBA:s riktlinjer anger att ledningsorganet bör övervaka genomförandet av en väldokumenterad efterlevnadspolicy som kommuniceras till hela personalen (punkt 209 i den svenska versionen).
Källor och vidare läsning
- FFFS 2014:1, Finansinspektionen
- FFFS 2026:15, Finansinspektionen
- Lag (2004:297) om bank- och finansieringsrörelse
- Försäkringsrörelselag (2010:2043)
- Aktiebolagslag (2005:551)
- Svensk kod för bolagsstyrning, gällande från den 1 januari 2024
- EBA:s riktlinjer om intern styrning (EBA/GL/2021/05)
- ESMA:s riktlinjer om funktionen för regelefterlevnad
- Metodstöd för systematiskt informationssäkerhetsarbete: styrdokument
Related Articles
See all postsVad gör compliance i en bank? Kraven efter 1 juli 2026
15-10-26
Arbetsordning och VD-instruktion: vad kräver lagen?
15-10-26
Svensk kod för bolagsstyrning: vilka styrdokument krävs?
15-10-26
Vad är ett styrdokument? Policy, riktlinje och instruktion
15-10-26
FFFS 2014:1 efter 1 juli 2026: det här har ändrats
15-10-26